ISO 27001, NIS2 i KSC od zera
NIS2 i nowa ustawa o KSC objęły kilkadziesiąt tysięcy firm, a ludzi, którzy umieją to poukładać, brakuje. Chcesz wejść do branży albo właśnie dostałeś ten temat i nie wiesz, od czego zacząć? Ten pakiet pokaże Ci kolejność działań i da pierwsze narzędzie do pracy.
- Mapa wejścia do branży (PDF): ISO 27001, NIS2 i KSC, role, pierwsze 30 dni
- Słowniczek 60 pojęć (PDF): prostym językiem i tak, jak mówi się w firmie
- Wykaz aktywów i ocena ryzyka (Excel): klasyfikacja C, I, A i macierz 5×5
- Instrukcja krok po kroku (PDF): jak wypełnić Excel, z przykładami i ćwiczeniem z kluczem
Wszyscy mówią o NIS2, nikt nie mówi, od czego zacząć
Początek w bezpieczeństwie informacji rzadko wykłada się na braku wiedzy. Wykłada się na złej kolejności i na tym, że nikt nie przetłumaczył skrótów na konkretne zadania. Najczęściej w jednym z trzech miejsc.
Gąszcz skrótów
ISO 27001, NIS2, KSC, SZBI, SoA, CSIRT. Każdy artykuł używa ich inaczej, a Ty nie wiesz, co jest prawem, co normą i co z tego dotyczy Twojej firmy albo przyszłej pracy.
Na rozmowie pytają: czym różni się podmiot kluczowy od ważnego?
Start od polityki z internetu
Ładny dokument jest gotowy po jednym popołudniu. Tylko że nikt nie wie, jakie informacje firma ma, gdzie one leżą i kto za nie odpowiada. Polityka nie ma na czym stać.
Audytor pyta: na podstawie jakiej oceny ryzyka?
„To robota dla informatyka”
IT wdraża zabezpieczenia techniczne. Ale wykaz informacji, właściciele, ocena ryzyka, szkolenia i dostawcy to procesy i ludzie. Tu jest miejsce dla osób z jakości, administracji i compliance.
Prezes pyta: kto u nas za to odpowiada?
4 pliki, które przejdziesz w jeden wieczór
Najpierw zrozumiesz, jak łączą się norma i ustawa. Potem poznasz język branży. Na końcu zrobisz pierwszy wykaz i ocenę ryzyka na przykładzie firmy, która właśnie weszła w KSC.
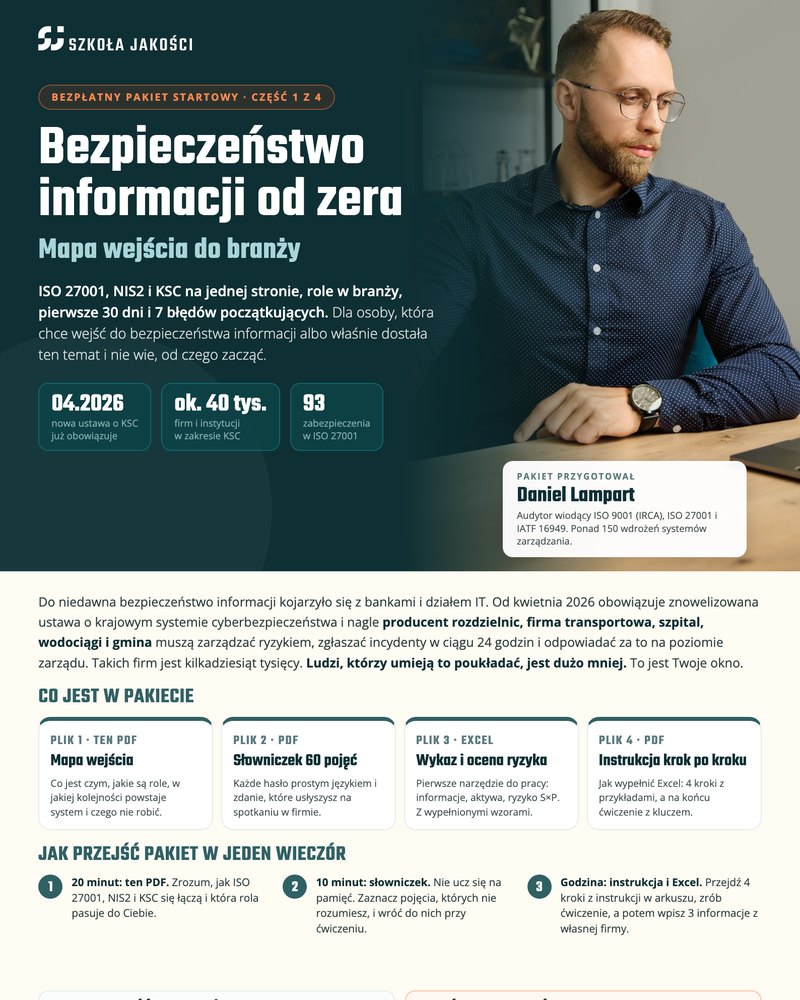
Mapa wejścia do branży
ISO 27001, NIS2 i KSC w jednej tabeli, kogo obejmuje ustawa, 5 ról w branży, pierwsze 30 dni, 7 błędów początkujących.
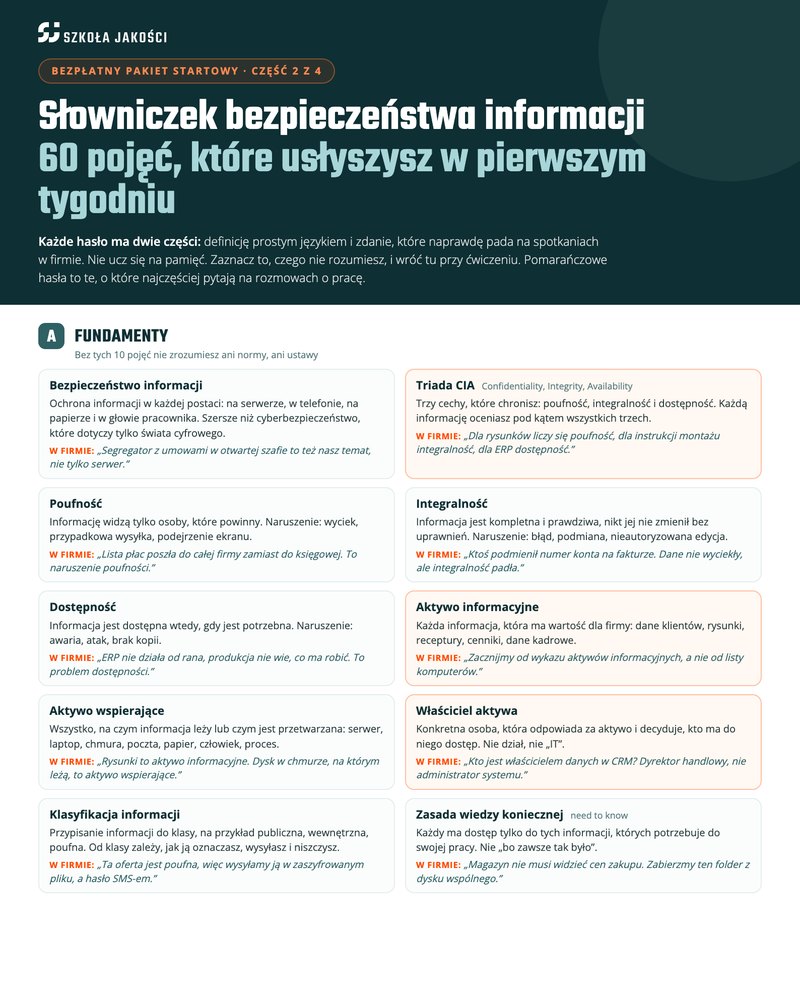
Słowniczek 60 pojęć
Od triady CIA przez SoA po incydent poważny. Każde hasło z definicją i zdaniem, które usłyszysz na spotkaniu w firmie.
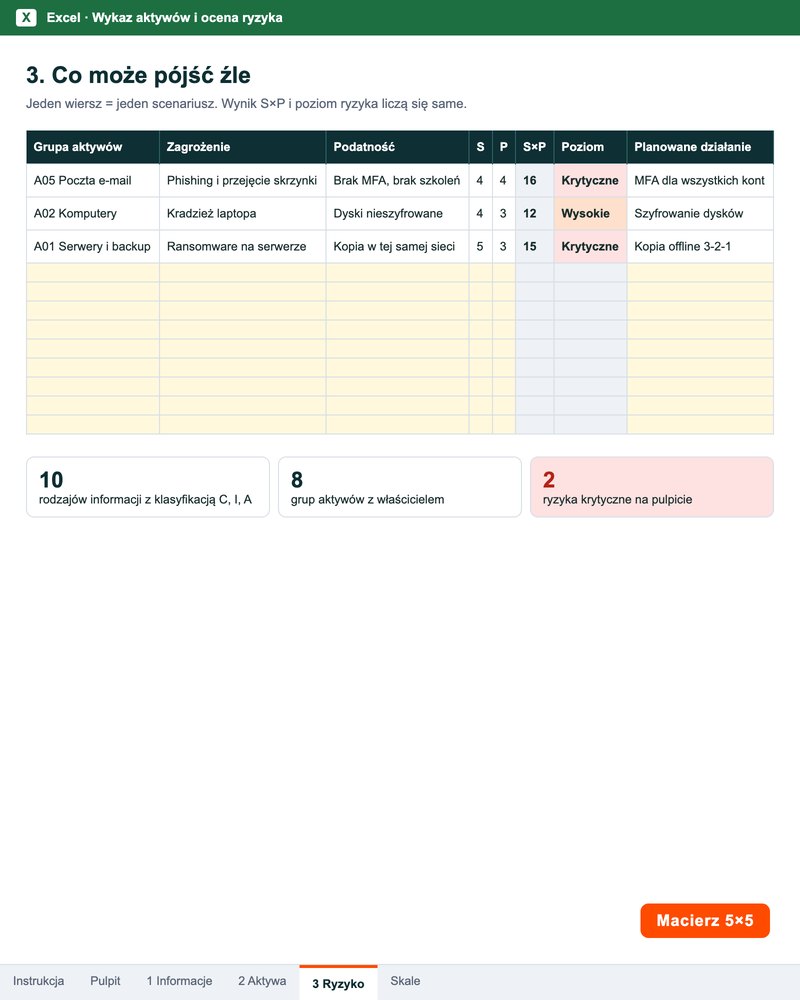
Wykaz aktywów i ocena ryzyka
Informacje z klasyfikacją C, I, A, 8 grup aktywów, ryzyko S×P i pulpit, który liczy braki. Przy każdej kolumnie podpowiedź, co wpisać.
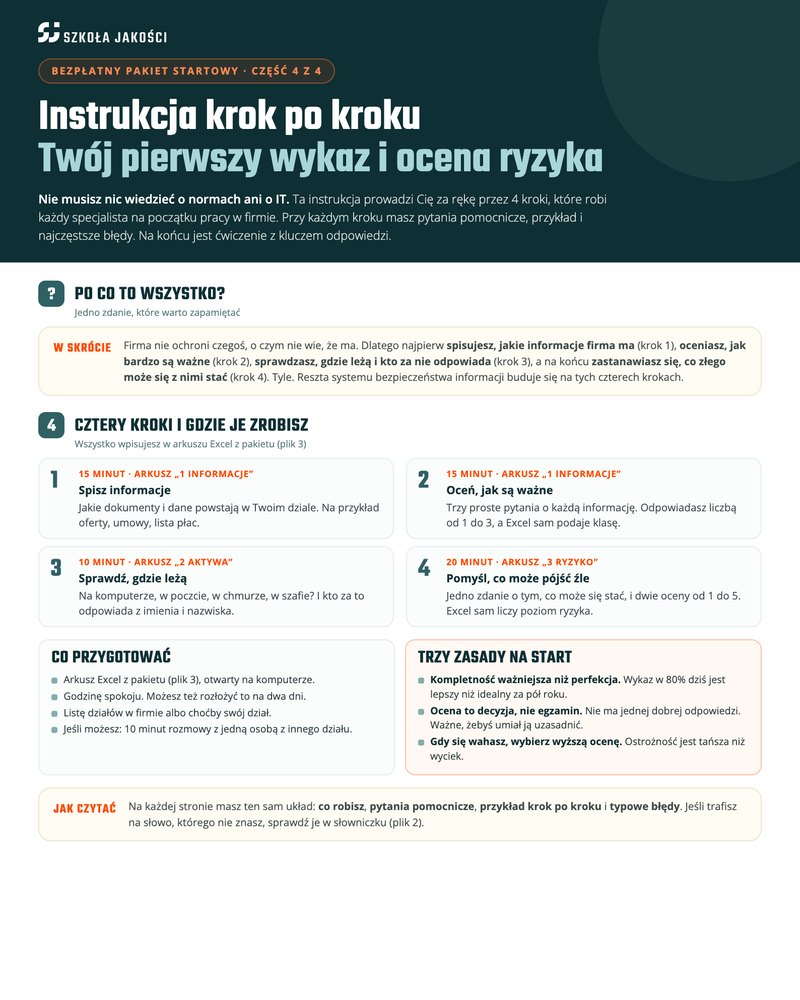
Instrukcja krok po kroku
4 kroki z pytaniami pomocniczymi, przykładem i typowymi błędami. Na końcu ćwiczenie na firmie, która jest w KSC, z kluczem odpowiedzi.
Daniel Lampart
Audytor wiodący ISO 27001 i ISO 22301, CISM, inspektor ochrony danych
Ponad 15 lat pracy jako Quality Manager, Security Manager i inspektor ochrony danych. Zrealizował ponad 150 wdrożeń systemów bezpieczeństwa informacji w firmach prywatnych i jednostkach publicznych. W Szkole Jakości jest autorem szkolenia „Certyfikowany Ekspert Bezpieczeństwa Informacji: Pełnomocnik ISO 27001 NIS2 KSC”.
Pakiet to okrojony wycinek narzędzi, z którymi pracuje przy wdrożeniach: ta sama kolejność i ta sama logika, w prostszej wersji na start.
Zanim pobierzesz
Dla kogo jest ten pakiet?
Dla dwóch grup. Dla osób, które chcą wejść do bezpieczeństwa informacji, na przykład z działu jakości, administracji, IT, compliance albo prosto po studiach. I dla tych, którzy dostali w firmie temat NIS2 lub KSC „do ogarnięcia” i nie wiedzą, od czego zacząć.
Czy muszę znać się na IT?
Nie. Pakiet tłumaczy techniczne pojęcia prostym językiem, a ćwiczenie i arkusz dotyczą informacji, ludzi i procesów. Do technicznych zabezpieczeń firma ma dział IT, a Ty pilnujesz, żeby były dobrane do ryzyka i działały.
Czy mogę używać arkusza w swojej firmie?
Tak. To edytowalny wzór w Excelu z instrukcją i przykładami. To wersja startowa: dobra na pierwszy wykaz i pierwszą ocenę ryzyka, ale nie zastępuje pełnej metodyki potrzebnej przy wdrożeniu i audycie. To materiał edukacyjny, nie porada prawna.
Czy to naprawdę za darmo?
Tak. Podajesz adres e-mail, a my wysyłamy link do 4 plików. Raz na jakiś czas napiszemy o bezpieczeństwie informacji i systemach zarządzania. Wypiszesz się jednym kliknięciem.
Na jakim stanie prawnym jest oparty?
Na ustawie o krajowym systemie cyberbezpieczeństwa po nowelizacji z 2026 r., która wdraża dyrektywę (UE) 2022/2555 (NIS2), oraz na normie ISO/IEC 27001:2022. Stan prawny na październik 2026.
Zacznij od mapy, skończ z pierwszym wykazem
4 pliki, 0 zł. Jeden wieczór i wiesz, od czego zacząć.